Domain virtuelles-anlagenmodell.de kaufen?
Wir ziehen mit dem Projekt
virtuelles-anlagenmodell.de um.
Sind Sie am Kauf der Domain
virtuelles-anlagenmodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain virtuelles-anlagenmodell.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
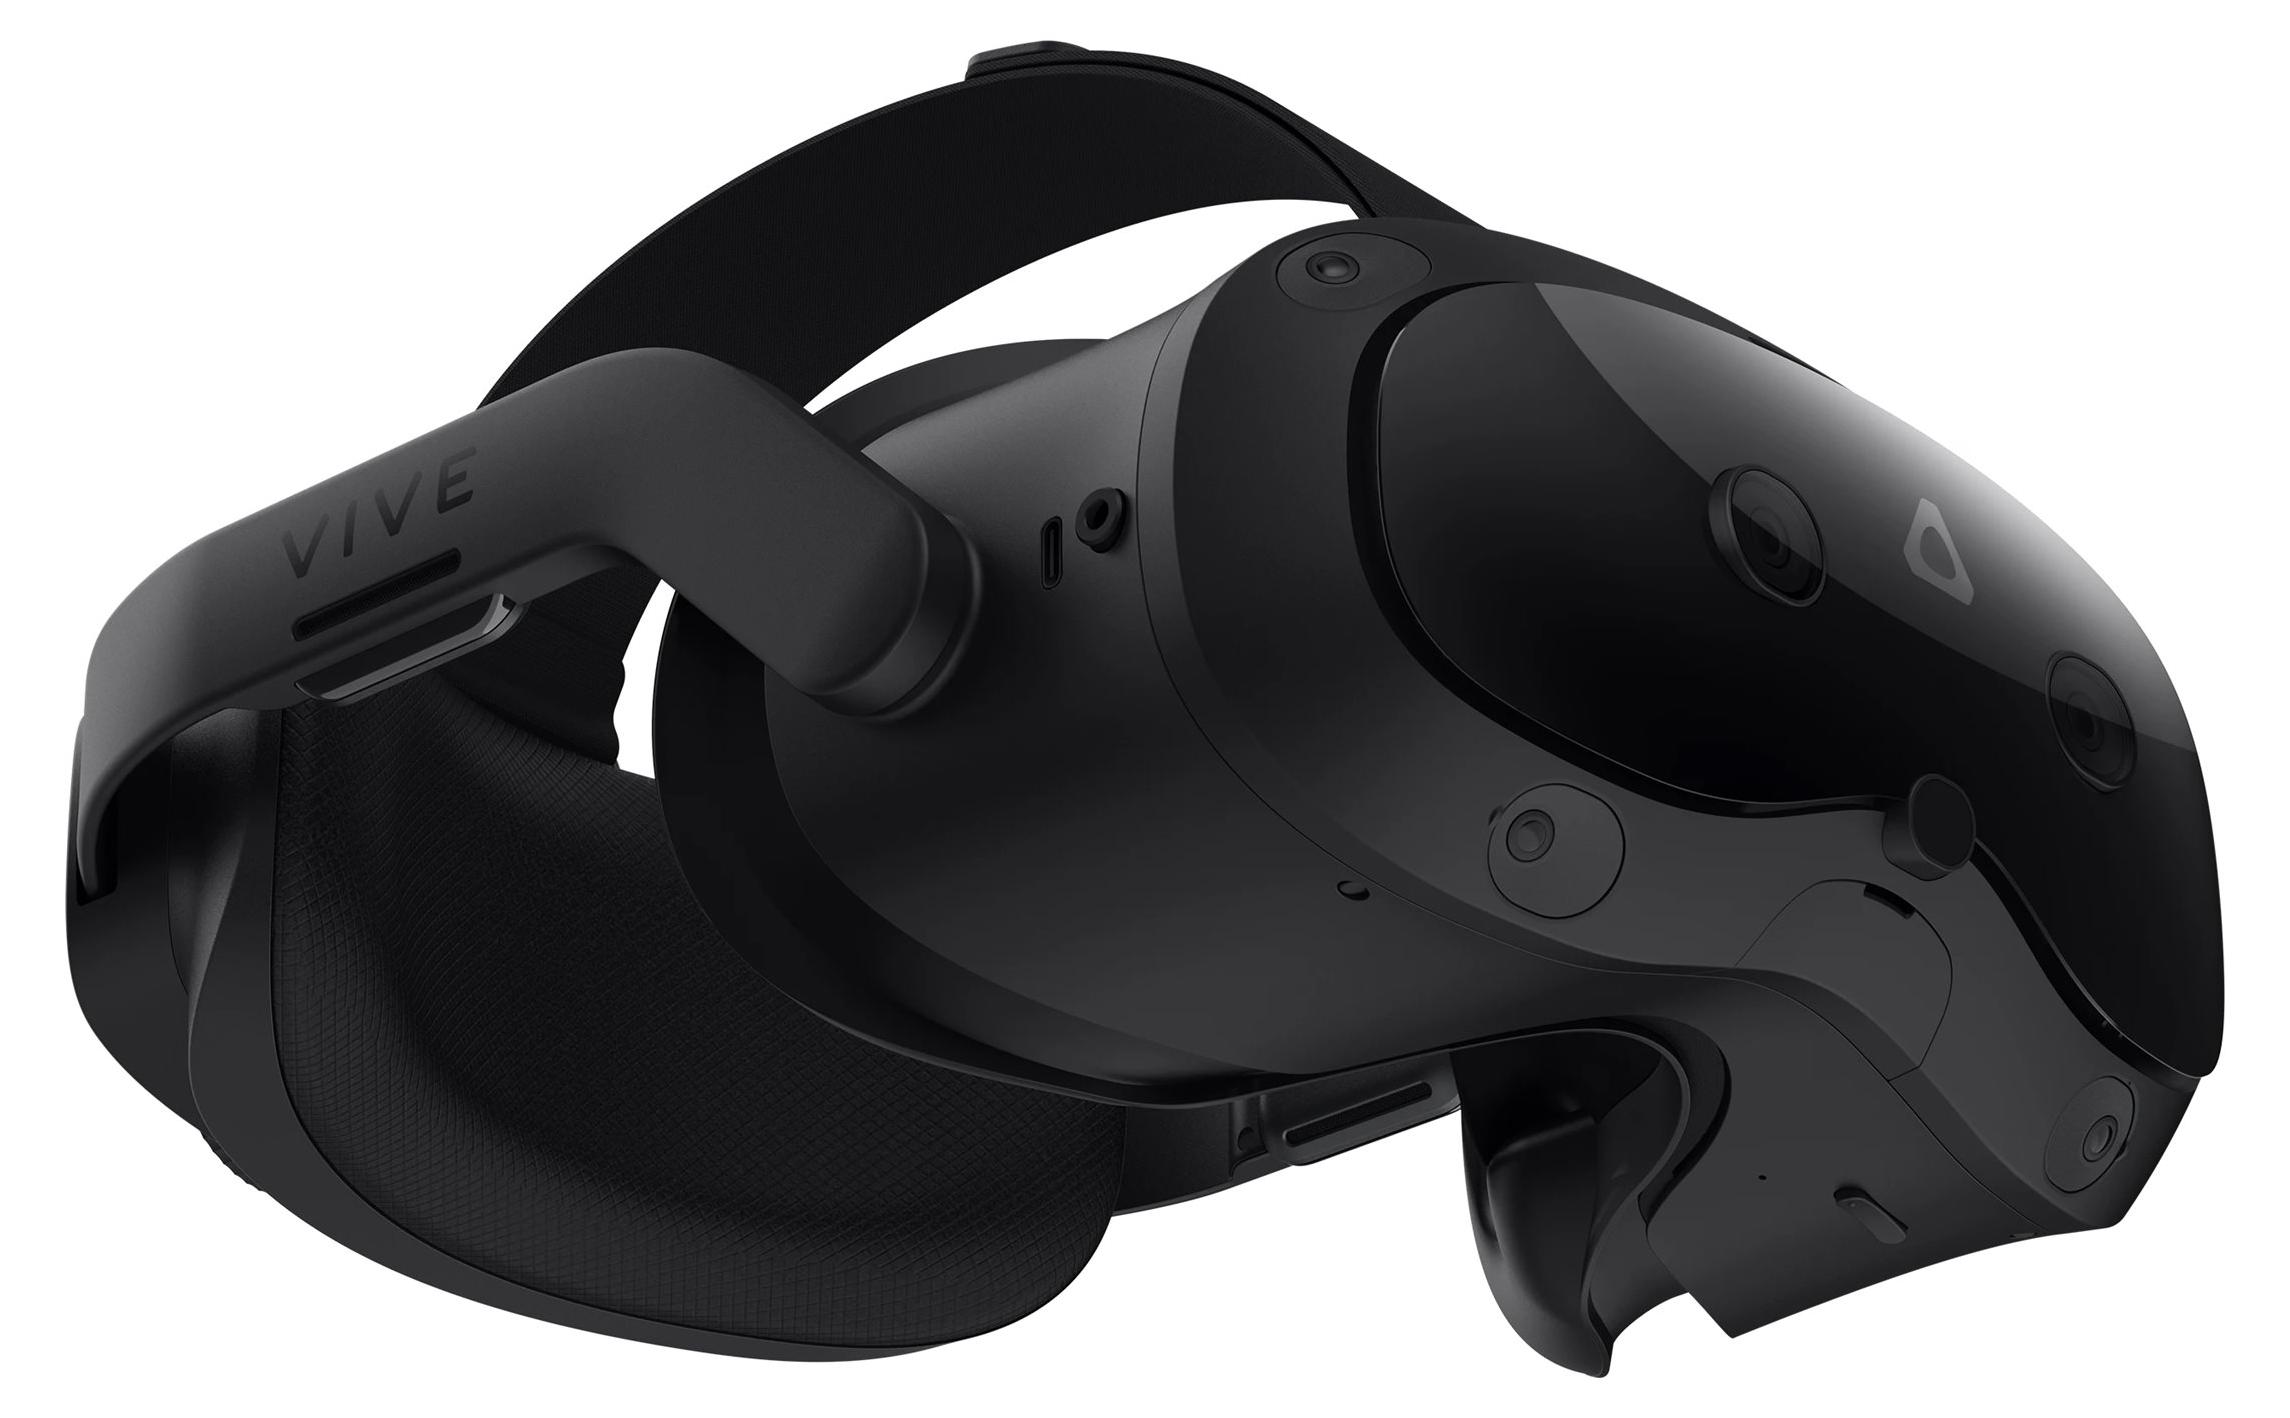
HTC VIVE Focus Vision - Consumer Edition - virtuellesEU-STECKER. Erleben Sie die nächste Entwicklungsstufe der digitalen mit der VIVE Focus Vision Virtual-Reality-Brille. Dieses hochmoderne Gerät definiert die Grenzen zwischen der physischen und digitalen Welt bietet ein unvergleichliches immersives Erlebnis für Fachleute, Kreative und Technikbegeisterte gleichermaßen. Entwickelt für Klarheit, Komfort und Vielseitigkeit, ist die VIVE Focus Vision mehr als nur ein Headset - sie ist Ihr Portal zu neuen Realitäten. Tauchen Sie ein in eine Welt atemberaubender visueller Wiedergabetreue. Die VIVE Focus Vision ist mit einem hochauflösenden Display ausgestattet, das atemberaubend scharfe Grafiken und lebendige Farben liefert und sicherstellt, dass jedes Detail mit lebensechter Präzision wiedergegeben wird. Ob Sie komplizierte 3D-Modelle erkunden, an einer virtuellen Konferenz teilnehmen oder eine komplexe Trainingssimulation navigieren - die kristallklare Optik bietet ein immersives Erlebnis, das den Fliegengittereffekt minimiert und den Realis1217,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Ingenieursoftware empfehlen Sie für die Modellierung und Simulation von komplexen technischen Systemen?
Ich empfehle die Nutzung von MATLAB/Simulink, da es eine umfangreiche Sammlung von Werkzeugen für die Modellierung und Simulation von komplexen technischen Systemen bietet. Eine weitere gute Option ist ANSYS, das speziell für die Analyse und Optimierung von komplexen technischen Systemen entwickelt wurde. Für spezifische Anwendungen wie Strömungs- oder Strukturanalyse können auch Software wie SolidWorks Simulation oder COMSOL Multiphysics geeignet sein. **
-
Wie können Punktwolken für die 3D-Modellierung und -visualisierung effektiv verarbeitet werden?
Punktwolken können durch Software wie Autodesk Recap oder CloudCompare in 3D-Modelle umgewandelt werden. Anschließend können diese Modelle in CAD-Programmen weiter bearbeitet und visualisiert werden. Es ist wichtig, die Punktwolken vor der Verarbeitung zu bereinigen und zu filtern, um präzise und realistische Modelle zu erhalten. **


Wie können strömungsmechanische Phänomene mithilfe von Modellierung und Simulation effektiv untersucht und analysiert werden?
Durch die Erstellung von mathematischen Modellen können strömungsmechanische Phänomene simuliert werden. Diese Modelle berücksichtigen verschiedene Parameter wie Geschwindigkeit, Druck und Temperatur. Die Simulation ermöglicht es, das Verhalten von Strömungen unter verschiedenen Bedingungen vorherzusagen und zu analysieren. **
Welche Software wird von Ingenieuren am häufigsten zur Modellierung und Simulation von technischen Systemen verwendet?
Die Software, die von Ingenieuren am häufigsten zur Modellierung und Simulation von technischen Systemen verwendet wird, ist MATLAB. Es bietet eine Vielzahl von Werkzeugen und Funktionen, die für komplexe Berechnungen und Analysen benötigt werden. Zusätzlich wird auch Simulink, eine Erweiterung von MATLAB, häufig für die Simulation von dynamischen Systemen eingesetzt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mezo-Creme zur Modellierung des Gesichtsovals 60+Unsere Mezo-Creme zur Modellierung des Gesichtsovals 60+ ist luxuriöse Pflege, die deiner Haut Festigkeit, ausdrucksstarke Konturen und ein Gefühl der Stärkung zurückgibt. Tag für Tag wird dein Teint glatter, straffer und sichtbar verjüngt. Das ist dein tägliches Ritual, das dir hilft, dich schön und selbstsicher zu fühlen – unabhängig vom Alter.12,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
HTC VIVE Focus Vision - Consumer Edition - virtuellesEU-STECKER. Erleben Sie die nächste Entwicklungsstufe der digitalen mit der VIVE Focus Vision Virtual-Reality-Brille. Dieses hochmoderne Gerät definiert die Grenzen zwischen der physischen und digitalen Welt bietet ein unvergleichliches immersives Erlebnis für Fachleute, Kreative und Technikbegeisterte gleichermaßen. Entwickelt für Klarheit, Komfort und Vielseitigkeit, ist die VIVE Focus Vision mehr als nur ein Headset - sie ist Ihr Portal zu neuen Realitäten. Tauchen Sie ein in eine Welt atemberaubender visueller Wiedergabetreue. Die VIVE Focus Vision ist mit einem hochauflösenden Display ausgestattet, das atemberaubend scharfe Grafiken und lebendige Farben liefert und sicherstellt, dass jedes Detail mit lebensechter Präzision wiedergegeben wird. Ob Sie komplizierte 3D-Modelle erkunden, an einer virtuellen Konferenz teilnehmen oder eine komplexe Trainingssimulation navigieren - die kristallklare Optik bietet ein immersives Erlebnis, das den Fliegengittereffekt minimiert und den Realis1217,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schloß, Bernhard: Business-VisualisierungBusiness-Visualisierung , Tools und Ideen für bessere Kommunikation , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230421, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schloß, Bernhard~Botta, Christian~Reinold, Daniel, Seitenzahl/Blattzahl: 207, Abbildungen: komplett in Farbe, Keyword: Canvas; Design Thinking; Mind Map; Personas; Projektlandkarte; Roadmap; Stakeholder Map; Storyboard, Fachschema: Innovationsmanagement~Management / Innovationsmanagement~Management / Projektmanagement~Projektmanagement - Projektmarketing, Fachkategorie: Management: Innovation, Thema: Optimieren, Warengruppe: TB/Wirtschaft/Management, Fachkategorie: Projektmanagement, Thema: Verstehen, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Länge: 216, Breite: 216, Höhe: 17, Gewicht: 576, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Beinhaltet: B0000063673001 B0000063673002, Beinhaltet EAN: 9783446914483 9783446914490, eBook EAN: 9783446478039, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Ingenieursoftware empfehlen Sie für die Modellierung und Simulation von komplexen technischen Systemen?
Ich empfehle die Nutzung von MATLAB/Simulink, da es eine umfangreiche Sammlung von Werkzeugen für die Modellierung und Simulation von komplexen technischen Systemen bietet. Eine weitere gute Option ist ANSYS, das speziell für die Analyse und Optimierung von komplexen technischen Systemen entwickelt wurde. Für spezifische Anwendungen wie Strömungs- oder Strukturanalyse können auch Software wie SolidWorks Simulation oder COMSOL Multiphysics geeignet sein. **
-
Wie können Punktwolken für die 3D-Modellierung und -visualisierung effektiv verarbeitet werden?
Punktwolken können durch Software wie Autodesk Recap oder CloudCompare in 3D-Modelle umgewandelt werden. Anschließend können diese Modelle in CAD-Programmen weiter bearbeitet und visualisiert werden. Es ist wichtig, die Punktwolken vor der Verarbeitung zu bereinigen und zu filtern, um präzise und realistische Modelle zu erhalten. **
-
Wie können strömungsmechanische Phänomene mithilfe von Modellierung und Simulation effektiv untersucht und analysiert werden?
Durch die Erstellung von mathematischen Modellen können strömungsmechanische Phänomene simuliert werden. Diese Modelle berücksichtigen verschiedene Parameter wie Geschwindigkeit, Druck und Temperatur. Die Simulation ermöglicht es, das Verhalten von Strömungen unter verschiedenen Bedingungen vorherzusagen und zu analysieren. **
-
Welche Software wird von Ingenieuren am häufigsten zur Modellierung und Simulation von technischen Systemen verwendet?
Die Software, die von Ingenieuren am häufigsten zur Modellierung und Simulation von technischen Systemen verwendet wird, ist MATLAB. Es bietet eine Vielzahl von Werkzeugen und Funktionen, die für komplexe Berechnungen und Analysen benötigt werden. Zusätzlich wird auch Simulink, eine Erweiterung von MATLAB, häufig für die Simulation von dynamischen Systemen eingesetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.